
Microsoft Double Key Encryption (DKE) wurde für hochsensible Daten entwickelt. DKE verwendet zwei Schlüssel: einen Schlüssel unter Kontrolle des Unternehmens und einen zweiten Schlüssel, der sicher in Microsoft Azure gespeichert wird. Für den Zugriff auf geschützte Daten werden beide Schlüssel benötigt.
Damit adressiert DKE eine zentrale Frage der digitalen Souveränität:
Wie kann ein Unternehmen verhindern, dass allein der Cloud-Anbieter auf besonders sensible Daten zugreifen kann?
Auch eperi sEcure verfolgt das Ziel, Unternehmen mehr Kontrolle über ihre sensiblen Daten und Verschlüsselung zu geben. Der entscheidende Unterschied liegt jedoch in der Architektur und im Umgang mit der Anwendungsfunktionalität.
DKE maximiert die Zugriffskontrolle auf besonders sensible Microsoft-365-Inhalte. Dafür nimmt Microsoft bewusst Einschränkungen bei bestimmten Microsoft-365-Funktionen in Kauf. eperi sEcure verfolgt dagegen einen Feature-Preserving-Ansatz: Sensible Daten sollen geschützt werden, während die für den Geschäftsprozess benötigte Funktionalität erhalten bleibt.
Damit stehen sich zwei unterschiedliche Ansätze gegenüber:
Microsoft DKE: maximale Kontrolle über besonders sensible Microsoft-365-Inhalte.
eperi sEcure: Datenhoheit, Schutz und Funktionserhalt über Cloud- und SaaS-Anwendungen hinweg.
DKE vs. eperi sEcure im Überblick
| Kriterium | Microsoft DKE | eperi sEcure |
| Zwei-Schlüssel-Modell | Ja | Nein, Schlüssel unter der exklusiven Kontrolle des Kunden |
| Ein Schlüssel unter Kundenkontrolle | Ja | Ja |
| Microsoft-365-native | Ja | Nein |
| Pre-Cloud Security Layer | Nein | Ja |
| Multi-SaaS | Nein | Ja |
| Multi-Cloud | Begrenzt/Microsoft-zentriert | Ja |
| Für hochsensible Daten | Ja | Ja |
| Sensitivity Labels | Ja | In Arbeit |
| Plattformunabhängig | Nein | Ja |
| Key Management | DKE-spezifisch | Ja, kundenspezifisch |
Die Unterschiede sind insbesondere beim Funktionserhalt relevant. Microsoft dokumentiert für DKE-geschützte Inhalte Einschränkungen unter anderem bei Copilot, eDiscovery, Content Search, Indexierung, Office for the Web, Co-Authoring, AutoSave, Nutzung auf Mobilgeräten sowie bestimmten SharePoint-, OneDrive- und Teams-Funktionen.
Wie funktioniert Microsoft DKE?
DKE verwendet zwei Schlüssel.
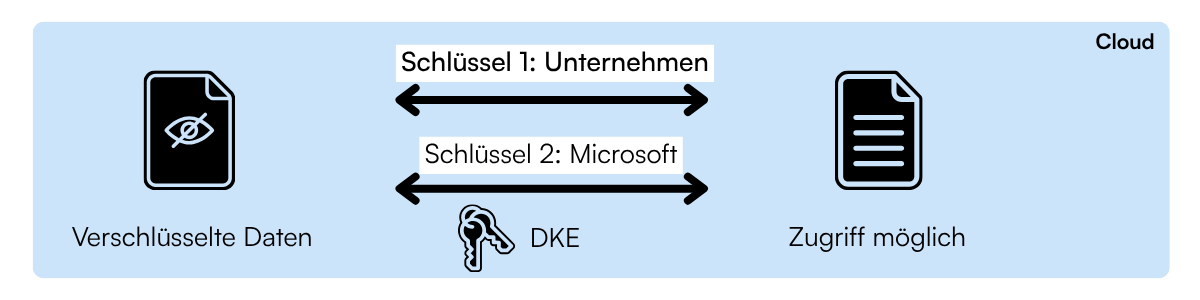
Ein Schlüssel wird vom Unternehmen kontrolliert. Der zweite Schlüssel befindet sich in Microsoft Azure. Beide Schlüssel werden für den Zugriff auf die geschützten Inhalte benötigt.
Dieses Modell ermöglicht eine sehr hohe Kontrolle darüber, wer geschützte Inhalte entschlüsseln kann.
Gleichzeitig entsteht daraus ein wichtiger Trade-off:
Wenn Microsoft einen geschützten Inhalt nicht entschlüsseln kann, kann ein Microsoft-Dienst diesen Inhalt auch nicht für alle Funktionen verarbeiten.
Genau daraus ergeben sich die Funktionseinschränkungen von DKE.
Wo liegt der Unterschied zu Microsoft Customer Key?
Customer Key und DKE sollten nicht verwechselt werden.
- Der Kunde kontrolliert Root Keys.
- Microsoft verwendet diese Schlüssel innerhalb seiner Service-Encryption-Architektur.
- Die Verschlüsselung dient insbesondere dem Schutz ruhender Microsoft-365-Daten.
- Microsoft 365 kann die Daten weiterhin für viele seiner Dienste verarbeiten.
DKE:
- Es werden zwei Schlüssel benötigt.
- Einer davon steht unter Kontrolle des Kunden.
- Der zweite Schlüssel befindet sich in Microsoft Azure.
- Ohne beide Schlüssel kann auf die geschützten Daten nicht zugegriffen werden.
- Dadurch können bestimmte Microsoft-365-Funktionen nicht mit den geschützten Inhalten arbeiten.
DKE bietet damit eine stärkere Trennung zwischen Microsoft und den geschützten Inhalten, geht aber mit einem bewussten Verlust an Funktionalität einher.
Wie funktioniert eperi sEcure?
eperi sEcure verfolgt nicht das Zwei-Schlüssel-Modell von DKE.
Der Ansatz ist stattdessen ein anbieterunabhängiger Data-Security-Layer, der sensible Daten bereits vor dem Eintritt in Cloud- und SaaS-Anwendungen schützen kann.
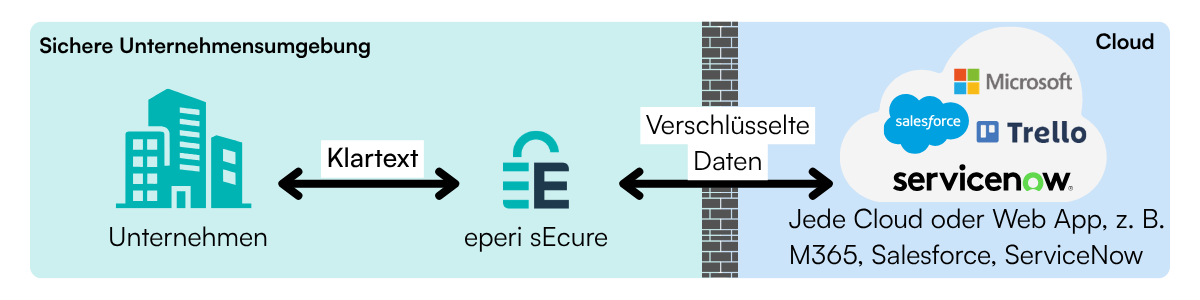
Dabei kombiniert eperi je nach Anwendungsfall Verschlüsselung, Tokenisierung, Maskierung und Pseudonymisierung.
Auch bei eperi sEcure kann die Cloud-Plattform aufgrund der Verschlüsselung nicht auf die geschützten Daten im Klartext zugreifen. Der entscheidende Unterschied liegt im Funktionserhalt: Funktionen, die auf den geschützten Daten benötigt werden, werden innerhalb der eperi sEcure Platform nachgebildet und bereitgestellt. So können Anwender zentrale Funktionen der jeweiligen Cloud- oder SaaS-Anwendung weiterhin nutzen, ohne dass der Cloud-Anbieter dafür Zugriff auf die unverschlüsselten Daten benötigt.
DKE vs. Feature-Preserving Encryption
Der wichtigste Unterschied zwischen den beiden Ansätzen wird sichtbar, wenn nicht nur die Sicherheit, sondern auch die Nutzbarkeit betrachtet wird.
Microsoft DKE
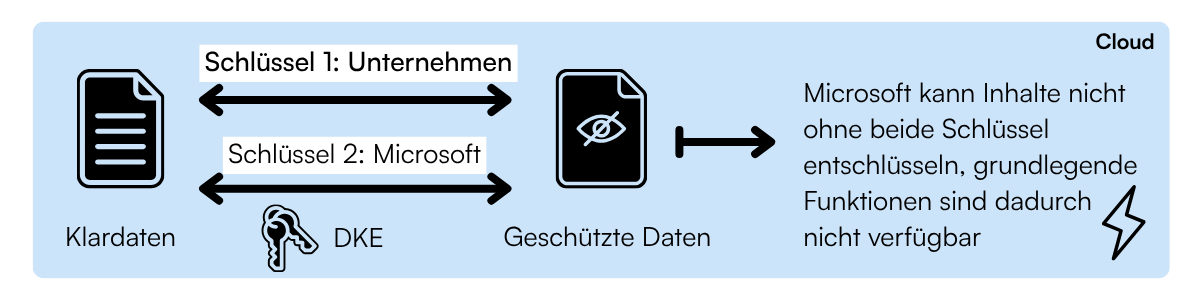
DKE maximiert damit die Zugriffskontrolle. Microsoft dokumentiert jedoch ausdrücklich Einschränkungen für zahlreiche Funktionen. Dazu gehören unter anderem Copilot, eDiscovery, Content Search, Indexierung, Office Web Apps und Co-Authoring.
eperi sEcure
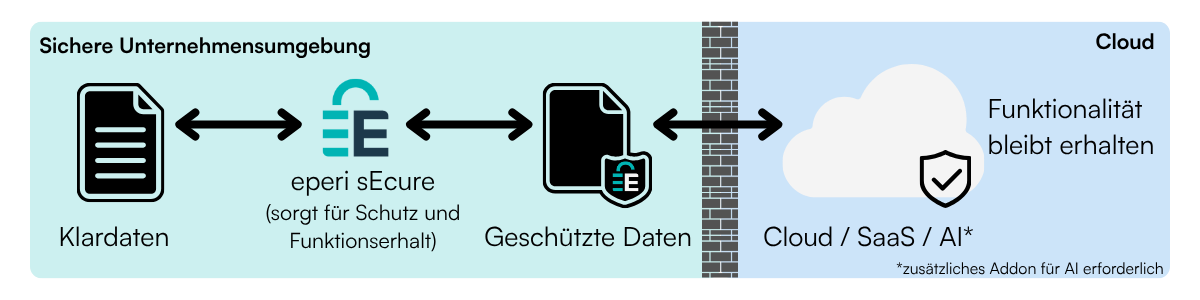
Damit verfolgt eperi einen anderen Ansatz:
Nicht nur Daten schützen, sondern Daten schützen und gleichzeitig ihre geschäftliche Nutzbarkeit erhalten.
Für Unternehmen ist das relevant, weil Verschlüsselung ansonsten selbst zum Hindernis für Digitalisierung und Collaboration werden kann.
Welche Funktionen sind mit Microsoft DKE eingeschränkt?
DKE-geschützte Daten können nicht wie reguläre Microsoft-365-Daten von allen Microsoft-Diensten verarbeitet werden.
Microsoft dokumentiert unter anderem Einschränkungen bei:
- Microsoft Copilot
- eDiscovery
- Content Search
- Indexierung
- Office for the Web
- Co-Authoring
- AutoSave
- bestimmten SharePoint-Funktionen
- bestimmten OneDrive-Funktionen
- bestimmten Teams-Funktionen
- bestimmten Microsoft-365-Integrationen.
Diese Einschränkungen sind eine direkte Konsequenz des DKE-Sicherheitsmodells.
Das bedeutet:
DKE schützt besonders sensible Daten, indem es den Zugriff auf diese Daten stark einschränkt. Genau diese Einschränkung verhindert aber auch bestimmte Funktionen.
Für Unternehmen mit hochsensiblen Daten kann dieser Trade-off eine mögliche Lösung sein. Für Daten, die regelmäßig durchsucht, analysiert, gemeinsam bearbeitet oder durch AI verarbeitet werden müssen, kann er dagegen problematisch sein.
Warum ist Funktionserhalt bei Verschlüsselung so wichtig?
Verschlüsselung ist in modernen SaaS-Umgebungen nicht nur eine Frage der Speicherung.
Unternehmen müssen geschützte Daten häufig weiterhin:
- durchsuchen,
- sortieren,
- analysieren,
- gemeinsam bearbeiten,
- automatisiert verarbeiten,
- mit AI-Anwendungen analysieren,
- in Geschäftsprozessen nutzen.
Wenn die Verschlüsselung verhindert, dass die Anwendung diese Operationen durchführen kann, entsteht ein Zielkonflikt zwischen Security und Funktionalität.
Microsoft DKE löst diesen Zielkonflikt zugunsten einer maximalen Zugriffskontrolle für besonders sensible Inhalte.
eperi sEcure verfolgt dagegen das Ziel, Datenhoheit und Funktionserhalt miteinander zu verbinden.
Das kann insbesondere für Unternehmen interessant sein, die Cloud- und AI-Funktionen nutzen möchten, ohne dafür den Schutz ihrer sensiblen Daten aufzugeben.
Kann Microsoft Copilot DKE-geschützte Daten verwenden?
Nein. Microsoft weist darauf hin, dass Copilot nicht auf DKE-geschützte Inhalte zugreifen kann.
Das ist eine direkte Folge des DKE-Modells: Damit Copilot Inhalte analysieren und daraus Antworten generieren kann, müsste der Dienst auf die entsprechenden Daten zugreifen können.
Wenn der Zugriff auf die Daten durch den vom Unternehmen kontrollierten DKE-Schlüssel verhindert wird, kann Copilot diese Inhalte nicht verwenden.
Für Unternehmen entsteht dadurch ein wichtiger Trade-off:
Maximale Kontrolle über besonders sensible Inhalte oder maximale Nutzung von AI-Funktionen für diese Inhalte.
eperi adressiert diesen Zielkonflikt mit einem anderen Ansatz und positioniert eperi sEcure für den Schutz sensibler Daten in AI-Anwendungen bei gleichzeitigem Funktionserhalt (Add-on required).
Kann eperi sEcure Microsoft-365-Funktionen trotz Verschlüsselung erhalten?
Das ist ein zentraler Bestandteil der eperi-Positionierung.
eperi sEcure ist darauf ausgelegt, sensible Daten zu schützen, ohne die Nutzung der jeweiligen Cloud- oder SaaS-Anwendung grundsätzlich zu unterbinden.
Im Gegensatz zu einer Verschlüsselung, bei der der SaaS-Anbieter den geschützten Inhalt nicht mehr verarbeiten kann, verfolgt eperi einen Feature-Preserving-Ansatz.
Welche Funktionen tatsächlich erhalten bleiben, hängt von der jeweiligen Anwendung, der eingesetzten Schutzmethode und dem konkreten Use Case ab.
Für Unternehmen ist deshalb nicht nur die Frage entscheidend, wie stark Daten verschlüsselt werden, sondern auch was Mitarbeiter und Anwendungen mit den geschützten Daten anschließend noch tun können.
Wann ist Microsoft DKE sinnvoll?
Microsoft DKE ist insbesondere interessant, wenn:
- Besonders sensible Dokumente geschützt werden sollen,
- maximale Kontrolle über den Zugriff auf diese Daten Priorität hat,
- Microsoft Purview und Sensitivity Labels eingesetzt werden,
- die Einschränkungen bestimmter Microsoft-365-Funktionen akzeptabel sind,
- die geschützten Daten nicht zwingend von Copilot, Search, eDiscovery oder Collaboration-Funktionen verarbeitet werden müssen.
Microsoft positioniert DKE aufgrund der Funktionseinbußen ausdrücklich für besonders sensible beziehungsweise unternehmenskritische Daten und nicht als universelle Verschlüsselungslösung für sämtliche Microsoft-365-Daten.
Wann ist eperi sEcure interessant?
eperi sEcure wird insbesondere dann interessant, wenn Sicherheit und Funktionalität gleichzeitig gewährleistet werden sollen.
Typische Anforderungen sind:
- sensible Daten sollen geschützt werden, ohne wichtige Geschäftsprozesse zu beeinträchtigen,
- Mitarbeiter sollen weiterhin mit ihren gewohnten SaaS-Anwendungen arbeiten,
- Such-, Sortier- oder Kollaborationsfunktionen sollen erhalten bleiben,
- AI-Anwendungen sollen trotz des Schutzes sensibler Daten eingesetzt werden,
- Microsoft 365 ist nur eine von mehreren SaaS-Plattformen,
- Salesforce, ServiceNow oder weitere Cloud-Anwendungen sollen ebenfalls geschützt werden,
- eine zentrale Security Policy soll über mehrere Anwendungen hinweg gelten,
- Daten sollen bereits vor dem Eintritt in die Cloud geschützt werden,
- das Unternehmen möchte seine Data-Security-Architektur nicht an einen einzelnen Cloud-Anbieter binden.
DKE oder eperi sEcure: Was ist besser für Data Sovereignty?
Beide Ansätze können die Datenhoheit eines Unternehmens stärken, verfolgen aber unterschiedliche Strategien.
Microsoft DKE bietet eine besonders starke Zugriffskontrolle innerhalb des Microsoft-Ökosystems. Ein vom Unternehmen kontrollierter Schlüssel ist erforderlich, um auf die geschützten Daten zuzugreifen. Dadurch kann Microsoft bestimmte Inhalte nicht selbstständig entschlüsseln.
eperi sEcure geht einen Schritt weiter in Richtung anbieterunabhängiger Data Security. Die Lösung positioniert sich als Security Layer zwischen Unternehmen und Cloud-Anwendungen.
Für Unternehmen mit einer reinen Microsoft-365-Strategie, die mit der Einschränkung der Funktionen kein Problem haben, kann DKE interessant sein.
Für Unternehmen mit einer heterogenen Cloud-Landschaft oder hohen regulatorischen Anforderungen an Datenschutz kann dagegen ein unabhängiger Ansatz Vorteile bieten.
Warum ist Anbieterunabhängigkeit bei Data Security relevant?
Wenn ein Unternehmen seine Security vollständig über die nativen Funktionen eines SaaS-Anbieters organisiert, ist die Daten- und Sicherheitsarchitektur eng an diesen Anbieter gekoppelt.
Das kann zu unterschiedlichen Security-Modellen führen:
Microsoft 365 → Microsoft Encryption
Salesforce → Salesforce Encryption
ServiceNow → ServiceNow Encryption
SAP → SAP Security
Jede Plattform kann dabei eigene Schlüsselmodelle, Policies und Kontrollmechanismen verwenden.
Eine unabhängige Security Layer verfolgt dagegen einen anderen Ansatz:
Damit können Unternehmen Data-Security-Policies unabhängig von einzelnen SaaS-Anbietern zentraler organisieren.
Das ist insbesondere für Multi-SaaS- und Multi-Cloud-Strategien relevant.
Fazit
Microsoft Double Key Encryption und eperi sEcure verfolgen unterschiedliche Wege, um die Kontrolle über sensible Daten zu erhöhen.
DKE maximiert die Kontrolle über besonders sensible Microsoft-365-Inhalte. Der Preis dafür ist, dass Microsoft-Dienste auf diese Inhalte teilweise nicht mehr zugreifen können. Dadurch fallen bestimmte Funktionen wie Copilot, Search, eDiscovery, Office Web Apps oder Co-Authoring weg oder sind eingeschränkt.
eperi sEcure verfolgt einen anderen Ansatz: Die Lösung soll sensible Daten schützen und gleichzeitig die für den Geschäftsprozess benötigte Funktionalität erhalten.
Damit lautet die zentrale Differenzierung:
Microsoft DKE: maximale Datenkontrolle mit bewusst akzeptierten Funktionseinschränkungen.
eperi sEcure: maximale Datenhoheit mit dem Ziel, die Funktionalität der Cloud- und SaaS-Anwendungen zu erhalten.
Hinzu kommt die Plattformunabhängigkeit: Während DKE primär auf das Microsoft-365-Ökosystem ausgerichtet ist, positioniert sich eperi sEcure als Security Layer über unterschiedliche Cloud-, SaaS- und Custom-Anwendungen hinweg.
Für Unternehmen mit besonders sensiblen Daten, für die die Funktionseinbußen hinnehmbar sind, kann DKE eine sinnvolle Technologie sein.
Für Unternehmen, die Datensouveränität, Multi-Cloud-Security und Funktionserhalt gleichzeitig benötigen, bietet eperi sEcure einen anderen und potenziell breiteren Ansatz.
FAQ
Was ist Microsoft Double Key Encryption?
Microsoft Double Key Encryption (DKE) ist eine Verschlüsselungstechnologie von Microsoft für besonders sensible Daten. DKE verwendet zwei Schlüssel, von denen einer unter Kontrolle des Kunden steht. Für den Zugriff auf geschützte Inhalte werden beide Schlüssel benötigt.
Was ist der Unterschied zwischen Microsoft DKE und eperi sEcure?
DKE ist eine Microsoft-Purview-Technologie für besonders sensible Microsoft-365-Inhalte und setzt auf ein Zwei-Schlüssel-Modell. eperi sEcure verfolgt dagegen einen plattformunabhängigen Data-Centric-Security-Ansatz. (LINK AUF DIE SEITE)
Der wichtigste Unterschied liegt neben der Architektur im Funktionserhalt: DKE schränkt aufgrund seines Sicherheitsmodells bestimmte Microsoft-365-Funktionen ein, während eperi sEcure darauf ausgerichtet ist, Schutz und Anwendungsfunktionalität miteinander zu verbinden.
Welche Funktionen funktionieren mit Microsoft DKE nicht?
Microsoft dokumentiert unter anderem Einschränkungen bei Copilot, eDiscovery, Content Search, Indexierung, Office for the Web, Co-Authoring, AutoSave sowie bestimmten SharePoint-, OneDrive- und Teams-Funktionen.
Kann Microsoft Copilot DKE-geschützte Daten verwenden?
Nein. DKE-geschützte Inhalte können laut Microsoft nicht von Copilot verwendet werden.
Erhält eperi sEcure die Funktionalität der Cloud-Anwendung?
eperi sEcure verfolgt einen Function-Preserving-Ansatz. Ziel ist, sensible Daten zu schützen und gleichzeitig relevante Funktionen der jeweiligen Cloud- oder SaaS-Anwendung zu erhalten. Der konkrete Funktionserhalt hängt von der Anwendung und dem jeweiligen Use Case ab.
Ist eperi sEcure eine Alternative zu Microsoft DKE?
Ja, abhängig vom Anwendungsfall. DKE eignet sich insbesondere für besonders sensible Microsoft-365-Inhalte, wenn maximale Zugriffskontrolle Priorität hat und Funktionseinschränkungen akzeptabel sind. eperi sEcure ist insbesondere interessant, wenn absolute Datenhoheit, Funktionserhalt und Plattformunabhängigkeit gleichzeitig gefordert sind.
Was ist der Unterschied zwischen Microsoft DKE und Customer Key?
Customer Key verwendet kundenseitig kontrollierte Root Keys innerhalb der Microsoft-Service-Encryption-Architektur. DKE verwendet dagegen zwei Schlüssel, die beide für den Zugriff auf die geschützten Inhalte benötigt werden. DKE bietet dadurch eine stärkere Trennung vom Cloud-Anbieter, führt aber auch zu stärkeren Funktionseinschränkungen.
Sind DKE und eperi sEcure für hochsensible Daten geeignet?
Ja. Microsoft positioniert DKE ausdrücklich für besonders sensible und unternehmenskritische Daten. Microsoft empfiehlt DKE jedoch nicht als universelle Verschlüsselungslösung für alle Daten, sondern für Daten mit besonders hohen Schutzanforderungen, da wichtige Funktionen verloren gehen. eperi sEcure ist ebenso für besonders sensible Daten geeignet und erhält dabei die Funktionen.
Ist eperi sEcure Multi-Cloud-fähig?
Ja. eperi sEcure ist als plattformunabhängiger Security Layer konzipiert und kann unterschiedliche Cloud-, SaaS- und Web-Anwendungen schützen. Damit eignet sich der Ansatz insbesondere für heterogene Multi-SaaS- und Multi-Cloud-Umgebungen.
Warum ist Anbieterunabhängigkeit bei Data Security wichtig?
Ein unabhängiger Security Layer kann Unternehmen dabei helfen, Data-Security-Policies und Schutzmechanismen über mehrere SaaS- und Cloud-Anbieter hinweg konsistent umzusetzen. Dadurch wird die Security-Architektur weniger abhängig von den jeweiligen nativen Funktionen eines einzelnen Cloud-Anbieters.
Kann eperi sEcure Microsoft 365 schützen?
Ja. eperi sEcure kann für Microsoft-365-Szenarien eingesetzt werden. Der Ansatz unterscheidet sich von DKE: eperi setzt nicht auf das Microsoft-spezifische Zwei-Schlüssel-Modell, sondern auf einen unabhängigen Data-Security-Layer mit Fokus auf Datenhoheit und Funktionserhalt.
Sind Microsoft DKE und eperi sEcure direkte Konkurrenten?
Teilweise. Beide Lösungen adressieren hohe Anforderungen an Datenschutz, Verschlüsselung und Kontrolle über sensible Daten. DKE ist jedoch stark auf Microsoft 365 und Microsoft Purview ausgerichtet, während eperi sEcure einen plattformunabhängigen Ansatz verfolgt.
Sie wollen Cloud nutzen, ohne die Kontrolle über Ihre Daten aufzugeben?
Erfahren Sie, wie eperi sEcure sensible Daten in SaaS- und Cloud-Anwendungen schützt.
Newsletter
Melden Sie sich zu unserem Newsletter an und erhalten Sie regelmäßig Updates zu Datenschutzthemen, Gesetzesänderungen und der Weiterentwicklung von eperi® sEcure.
