
Salesforce Shield und eperi sEcure verfolgen unterschiedliche Ansätze zum Schutz sensibler Salesforce-Daten.
Salesforce Shield ist eine native Sicherheitslösung innerhalb der Salesforce-Plattform. Sie bietet unter anderem Platform Encryption, BYOK und Search Index Encryption. eperi sEcure setzt dagegen auf Pre-Cloud Encryption: Sensible Daten werden bereits vor ihrer Übertragung in die Salesforce-Cloud in der Unternehmensumgebung geschützt, mit vollständiger Hoheit über Schlüssel und Verschlüsselungsprozess.
Der entscheidende Unterschied liegt darin, wo die Verschlüsselung stattfindet und wer Daten und Schlüssel kontrolliert.
eperi sEcure vs. Salesforce Shield auf einen Blick
| Kriterium | eperi sEcure | Salesforce Shield |
| Native Salesforce-Lösung | Nein | Ja |
| Pre-Cloud Encryption | Ja | Nein |
| Platform Encryption | – | Ja |
| BYOK | Kundenkontrolle | Ja |
| Search Index Encryption | Nein | Ja |
| Multi-SaaS | Ja | Salesforce-zentriert |
| Multi-Cloud | Ja | Salesforce-zentriert |
| Selektive Verschlüsselung | Ja | Abhängig von Funktion |
| REST/SOAP/Bulk API | Ja | Salesforce APIs |
| Suche/Filter/Reporting | Funktionserhalt | Funktionsumfang abhängig von Verschlüsselungsszenario |
Salesforce dokumentiert aktuell BYOK-Unterstützung für Field-Level Encryption, Event Log Data, Search Index Encryption und Database Encryption.
Wie funktioniert Salesforce Shield?
Salesforce Shield Platform Encryption ist Bestandteil der Salesforce-Sicherheitsarchitektur.
Zu den relevanten Funktionen gehören:
- Field-Level Encryption
- Database Encryption
- Search Index Encryption
- BYOK
- Key Management
- External Key Management beziehungsweise entsprechende Key-Control-Optionen
Salesforce verschlüsselt Search Index Files beispielsweise mit AES-256 auf Segmentebene.
Damit ist Shield deutlich mehr als eine einfache „Encryption at Rest“-Funktion.
Wie funktioniert eperi sEcure für Salesforce?
eperi sEcure setzt auf Pre-Cloud Encryption.
Sensible Informationen werden bereits innerhalb der geschützten Unternehmensumgebung verschlüsselt, bevor sie Salesforce erreichen. eperi bietet unter anderem Unterstützung für Suche, Validierung, Filter und Reporting sowie REST, SOAP und Bulk API.
Das zentrale Architekturprinzip:
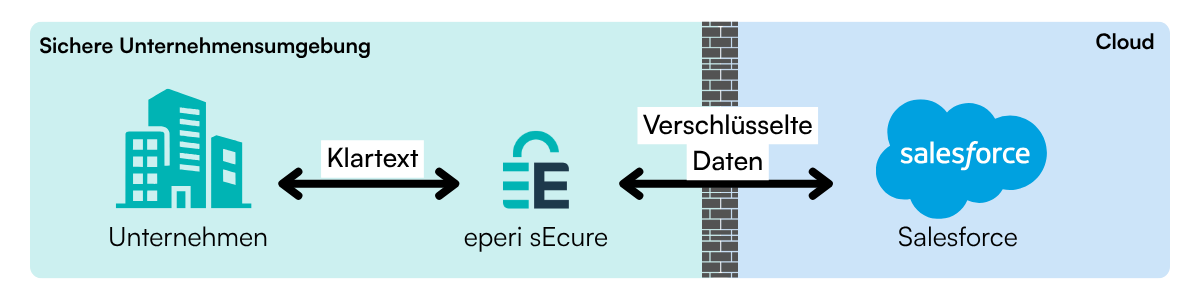
Salesforce erhält dabei nur verschlüsselte beziehungsweise geschützte sensible Daten.
Der wichtigste Unterschied: Wo wird verschlüsselt?
Bei Salesforce Shield ist die Verschlüsselung Teil der Salesforce-Plattform.
Bei eperi sEcure wird die Verschlüsselung als unabhängige Security Layer vor der Cloud positioniert.
Das bedeutet: Der Vergleich betrifft nicht einfach zwei Verschlüsselungsalgorithmen, sondern zwei unterschiedliche Vertrauensmodelle.
Was bedeutet das für die Datensouveränität?
Data Sovereignty umfasst mehr als Datenresidenz.
Relevant sind unter anderem:
- Wer kontrolliert die Schlüssel?
- Wer kann Daten entschlüsseln?
- Wo findet die Verschlüsselung statt?
- Welche Systeme sehen Klartext?
- Wie abhängig ist die Security Architecture vom Cloud-Anbieter?
eperi sEcure bietet explizit eigene Schlüsselhoheit und Pre-Cloud Encryption.
Funktionalität trotz Verschlüsselung
Ein zentraler Entscheidungsfaktor ist die Frage:
Kann Salesforce mit geschützten Daten weiterhin sinnvoll arbeiten?
Salesforce hat seine native Encryption in diesem Bereich weiterentwickelt. Search Index Encryption ist heute Bestandteil von Shield und schützt Salesforce-Suchindizes.
eperi nennt für seine Lösung unter anderem:
- Suche
- Filter
- Validierungs- und Deduplizierungsregeln
- Reporting
- REST API
- SOAP API
- Bulk API
- Mobile Apps
- Third-Party Tools (z. B. via REST).
Wann ist Salesforce Shield die passende Lösung?
Shield ist besonders interessant für Unternehmen, die:
- eine tief integrierte Salesforce-Sicherheitslösung suchen,
- Salesforce-native Encryption einsetzen wollen,
- BYOK benötigen,
- ihre Salesforce-Sicherheitsarchitektur innerhalb der Plattform verwalten möchten.
- Salesforce ihren Klartext anvertrauen wollen.
Wann ist eperi sEcure interessant?
eperi ist besonders interessant, wenn:
- Daten bereits vor der Cloud geschützt werden sollen,
- Salesforce nicht die einzige Cloud-Anwendung ist,
- ein unabhängiger Security Layer gewünscht ist,
- Multi-SaaS oder Multi-Cloud relevant ist,
- sensible Daten die Unternehmensumgebung nicht im Klartext verlassen sollen.
Salesforce Shield und eperi sEcure lösen verwandte, aber nicht identische Probleme.
Shield bietet tief integrierte native Salesforce Encryption. eperi sEcure setzt einen zusätzlichen beziehungsweise alternativen Architekturpunkt: Schutz vor der Cloud und Kontrolle der Daten unabhängig von der zugrunde liegenden SaaS-Plattform.
Die richtige Wahl hängt daher davon ab, ob primär native Salesforce Security oder plattformunabhängige Data Sovereignty im Mittelpunkt steht.
FAQ
Was ist der Unterschied zwischen eperi und Salesforce Shield?
Shield ist in Salesforce integriert; eperi sEcure verfolgt einen unabhängigen Pre-Cloud-Encryption-Ansatz.
Unterstützt Salesforce Shield BYOK?
Ja. Salesforce dokumentiert BYOK für mehrere Shield-Verschlüsselungsfunktionen.
Verschlüsselt eperi Salesforce-Daten vor der Cloud?
Ja. Das ist ein Hauptbestandteil der eperi-Lösung für Salesforce.
Ist Salesforce Shield ausreichend für Data Sovereignty?
Das hängt von der Definition und Tiefe der Souveränitätsanforderungen ab. Salesforce Shield bietet umfangreiche native Funktionen für Verschlüsselung, Schlüsselmanagement, Monitoring und Compliance. Data Sovereignty umfasst jedoch deutlich mehr als Verschlüsselung und Key Control.
Eine umfassende Bewertung sollte mindestens folgende Aspekte berücksichtigen: Jurisdiction, Ownership und Control, Operational Control, Administrator Access, Key Control, Metadata, Support Access, Subprocessors, Legal Compulsion sowie den physischen Speicher- und Verarbeitungsort der Daten.
Da Salesforce als Cloud-Anbieter weiterhin Teile der technischen und operativen Kontrolle über die Plattform behält, kann Shield allein je nach Anforderungsniveau nicht ausreichen, um vollständige Datensouveränität sicherzustellen. Unternehmen, die insbesondere Cloud-Provider-, Administrator-, Support- oder rechtlich erzwungene Zugriffe auf sensible Daten technisch ausschließen möchten, können eine zusätzliche Architektur wie eperi sEcure einsetzen, bei der schützenswerte Daten bereits vor dem Eintritt in die Salesforce Cloud verschlüsselt oder tokenisiert werden.
Sie wollen Cloud nutzen, ohne die Kontrolle über Ihre Daten aufzugeben?
Erfahren Sie, wie eperi sEcure sensible Daten in SaaS- und Cloud-Anwendungen schützt.
Newsletter
Melden Sie sich zu unserem Newsletter an und erhalten Sie regelmäßig Updates zu Datenschutzthemen, Gesetzesänderungen und der Weiterentwicklung von eperi® sEcure.
