
Cloud- und SaaS-Anwendungen gehören heute zu jeder Unternehmens-IT. Gleichzeitig landen immer mehr sensible Informationen in Anwendungen wie Microsoft 365, Salesforce oder ServiceNow.
Die zentrale Sicherheitsfrage lautet deshalb nicht mehr nur: „Ist die Cloud sicher?“ Entscheidend ist vielmehr: Wo werden die Daten verschlüsselt, wer kontrolliert die Schlüssel und kann der Cloud-Anbieter die Daten im Klartext verarbeiten?
Native SaaS Security nutzt die integrierten Sicherheitsmechanismen des jeweiligen Cloud-Anbieters. Data-Centric Security setzt dagegen beim Schutz der Daten selbst an und kann Verschlüsselung, Tokenisierung oder Pseudonymisierung unabhängig von der zugrunde liegenden Cloud-Infrastruktur einsetzen.
eperi sEcure verfolgt diesen Data-Centric-Ansatz und schützt sensible Daten bereits vor bzw. an der Grenze zur Cloud. Die Lösung bietet kundenseitige Verschlüsselung für Cloud-, SaaS- und Web-Anwendungen.
Native SaaS Security und Data-Centric Security im Überblick
| Kriterium | Native SaaS Security | Data-Centric Security |
| Schutzmechanismus | Vom SaaS-Anbieter bereitgestellt | Unabhängige Security Layer |
| Verschlüsselungsort | Abhängig von Plattform und Funktion | Kann vor der Cloud erfolgen |
| Plattformabhängigkeit | Hoch | Geringer |
| Key Management | Anbieterabhängig | Kundenkontrolle möglich |
| Multi-SaaS | Nein, meist plattformspezifisch | Grundsätzlich plattformübergreifend |
| Multi-Cloud | Anbieterabhängig | Architekturbedingt möglich |
| Tokenisierung | Je nach Plattform | Möglich |
| Pseudonymisierung | Je nach Plattform | Möglich |
| Funktionserhalt | Von Plattform abhängig | Use-Case-spezifisch |
| Data Sovereignty | Abhängig von Architektur | Zentrales Einsatzgebiet |
Wichtig: Die Tabelle beschreibt unterschiedliche Architekturmodelle, nicht die Aussage, dass native SaaS Security grundsätzlich unzureichend ist.
Was ist native SaaS Security?
Native SaaS Security bezeichnet Sicherheitsfunktionen, die direkt vom Anbieter einer Cloud-Anwendung bereitgestellt werden.
Beispiele sind:
- Salesforce Shield Platform Encryption
- Microsoft Purview Service Encryption und Customer Key
- Microsoft Purview Double Key Encryption
- ServiceNow Field Encryption
- ServiceNow Field Encryption Enterprise
Der Vorteil dieses Ansatzes liegt auf der Hand: Die Sicherheitsfunktionen sind eng in die jeweilige Anwendung integriert.
Salesforce bietet beispielsweise Shield Platform Encryption einschließlich BYOK-Unterstützung und Search Index Encryption.
Microsoft 365 bietet Service Encryption mit Microsoft-managed Keys oder Customer Key. Customer Key ermöglicht Kunden, Root Keys bereitzustellen und zu verwalten, während Microsoft weitere Schlüssel innerhalb der Dienstarchitektur verwaltet.
ServiceNow bietet mit Field Encryption und Field Encryption Enterprise ebenfalls native Verschlüsselungs- und Key-Management-Funktionen. Field Encryption Enterprise basiert auf dem Key Management Framework und unterstützt unter anderem Customer-Supplied Keys und Key Lifecycle Management.
Was ist Data-Centric Security?
Data-Centric Security stellt nicht die Cloud-Infrastruktur, sondern die Daten selbst in den Mittelpunkt.
Das Grundprinzip lautet: Security follows the data.
Statt ausschließlich darauf zu vertrauen, dass eine bestimmte Cloud-Plattform die Daten ausreichend schützt, wird die Information selbst geschützt.
Typische Verfahren sind:
- Verschlüsselung
- Tokenisierung
- Pseudonymisierung
- Maskierung
- Policy-basierter Datenschutz
Data-Centric Security ist eine Strategie, bei der die Daten unabhängig davon geschützt werden, wo sie gespeichert oder verarbeitet werden.
Was ist Pre-Cloud Encryption?
Pre-Cloud Encryption bezeichnet einen Ansatz, bei dem sensible Daten vor ihrer Übertragung in eine Cloud- oder SaaS-Umgebung verschlüsselt werden.
Vereinfacht:
Native SaaS Security:
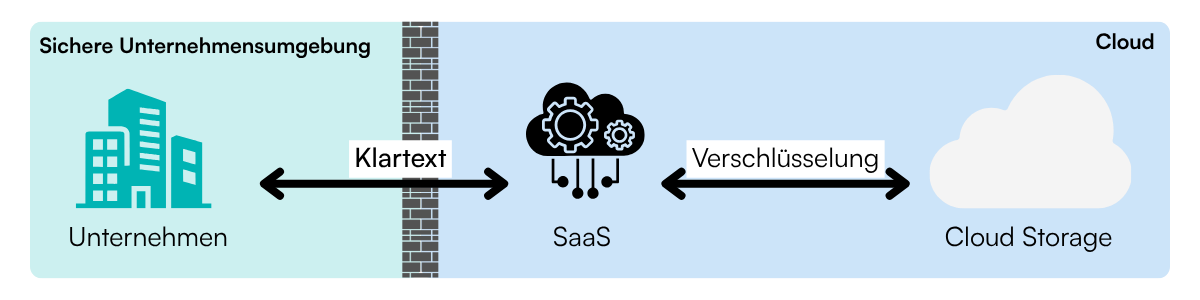
Pre-Cloud Encyption:
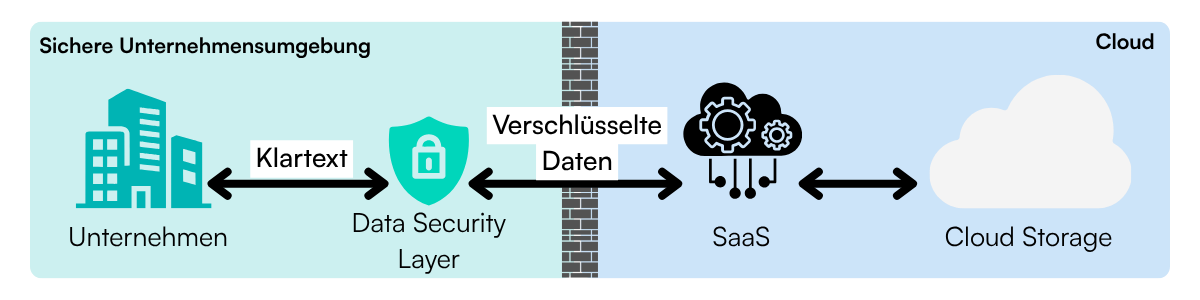
eperi sEcure setzt auf diesen Pre-Cloud-Ansatz und hält dabei Verschlüsselungsschlüssel unter Kontrolle des Kunden.
BYOK ist nicht dasselbe wie Pre-Cloud Encryption
Ein häufiger Fehler in Cloud-Security-Diskussionen besteht darin, Key Ownership und Encryption Architecture gleichzusetzen.
BYOK bedeutet zunächst, dass ein Kunde eigenes Schlüsselmaterial bereitstellt beziehungsweise kontrolliert.
Das beantwortet aber nicht automatisch die Frage, wo die Verschlüsselung stattfindet.
Microsoft Customer Key ist beispielsweise eine zusätzliche Verschlüsselungsebene für ruhende Daten in Microsoft-Rechenzentren. Microsoft weist ausdrücklich darauf hin, dass der Kunde Root Keys kontrolliert, Microsoft aber weitere Schlüssel verwaltet.
Die Architekturfrage bleibt deshalb entscheidend:
Key Control + Encryption Location + Data Processing = tatsächliches Kontrollmodell.
Wer die Verschlüsselung kontrolliert, hat Zugriff auf den Klartext (Input).
Wann reicht native SaaS Security?
Native Security kann die passende Lösung sein, wenn:
- die integrierten Sicherheitsfunktionen der Plattform ausreichen,
- der Cloud-Anbieter als vertrauenswürdige Verarbeitungsumgebung akzeptiert wird,
- primär Schutz von Daten at rest erforderlich ist,
- eine möglichst tiefe native Integration gewünscht ist,
- die Möglichkeit des Datenzugriffs durch Cloud Provider hingenommen wird.
Ein zusätzlicher Data-Centric Security Layer wird insbesondere interessant, wenn:
- sensible Daten die eigene Kontrollzone nicht im Klartext verlassen sollen,
- mehrere SaaS-Anwendungen geschützt werden müssen und damit
- eine Multi-Cloud-Strategie verfolgt wird,
- Key Management unabhängig vom Cloud-Anbieter organisiert werden soll,
- regulatorische Anforderungen besonders hoch sind.
Data-Centric Security mit eperi sEcure
eperi sEcure kombiniert Verschlüsselung, Tokenisierung und Pseudonymisierung und kann als Security Layer zwischen Anwendern beziehungsweise Unternehmensumgebung und Cloud-Anwendung eingesetzt werden. Die Lösung ist für Microsoft 365, Salesforce, ServiceNow und jegliche weitere Web- und Custom-Anwendungen positioniert und darüber hinaus Multi-Cloud-fähig.
Das zentrale Prinzip lautet:
Die Cloud soll genutzt werden können, ohne die Kontrolle über sensible Daten aufzugeben.
Native SaaS Security vs. Data-Centric Security – wann welcher Ansatz?
| Anforderung | Native SaaS Security | Data-Centric Security |
| Ein einzelner SaaS-Anbieter | Sehr gut geeignet | Ebenfalls möglich |
| Schutz vor Eintritt in die Cloud | Nein | Stark geeignet |
| Multi-Cloud | Abhängig vom Anbieter | Stark geeignet |
| Customer Key | Teilweise | Ja |
| Provider-unabhängige Security Layer | Nein | Ja |
| Funktionserhalt | Anbieterabhängig | Use-Case-spezifisch |
FAQ
Was ist Data-Centric Security?
Data-Centric Security schützt die Daten selbst, beispielsweise durch Verschlüsselung, Tokenisierung oder Pseudonymisierung, anstatt ausschließlich die Infrastruktur zu sichern.
Was ist Pre-Cloud Encryption?
Pre-Cloud Encryption verschlüsselt sensible Daten, bevor sie eine Cloud- oder SaaS-Umgebung erreichen.
Ist BYOK dasselbe wie Data Sovereignty?
Nein. BYOK erhöht die Kontrolle über das Schlüsselmaterial, ist aber nur ein Teil von Data Sovereignty. Data Sovereignty betrachtet die gesamte Kontrolle über Daten und ihre Verarbeitung – einschließlich Jurisdiction und rechtlicher Zugriffsrechte, Ownership und Control, Operational Control, Administrator- und Support-Zugriffen, Key Control, Metadaten, Subprozessoren, Legal Compulsion sowie dem physischen Speicher- und Verarbeitungsort. Entscheidend ist also nicht nur, wer den Schlüssel besitzt, sondern auch, wer technisch, operativ oder rechtlich auf Daten zugreifen kann.
Kann Data-Centric Security mehrere SaaS-Anwendungen schützen?
Ja. Plattformunabhängige Ansätze können für mehrere Anwendungen und Clouds eingesetzt werden. eperi sEcure ist ausdrücklich eine Multi-Cloud-Sicherheitslösung.
Sie wollen Cloud nutzen, ohne die Kontrolle über Ihre Daten aufzugeben?
Erfahren Sie, wie eperi sEcure sensible Daten in SaaS- und Cloud-Anwendungen schützt.
Newsletter
Melden Sie sich zu unserem Newsletter an und erhalten Sie regelmäßig Updates zu Datenschutzthemen, Gesetzesänderungen und der Weiterentwicklung von eperi® sEcure.
